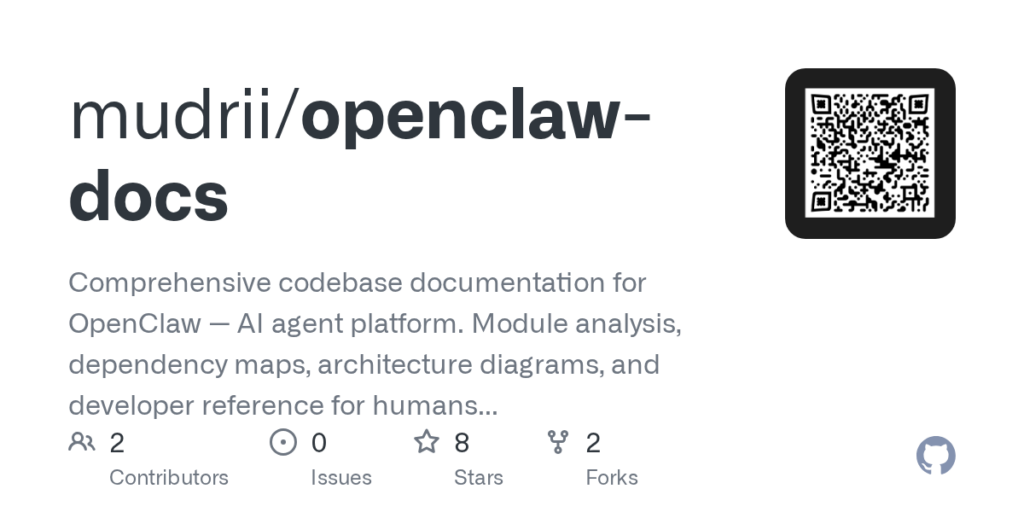
AIに説明書を読ませ、その説明書を別のAIに採点させると、何点になるのでしょうか。OpenClawをめぐる最新の動きは、この実験のような試みから始まっています。OpenClawは自分のコンピュータ上で動くオープンソースのAIエージェント基盤です。前回の記事では、タスク台帳と評価軸で動きが見える側面を追いました。今回は「AIが読むための開発ドキュメント」という、まだ扱っていない角度から追います。
発端は、GitHubのmudrii/openclaw-docsというリポジトリです。OpenClawのコードベースを深く分析したドキュメント集で、人間の開発者とAIエージェントの双方を対象にしています[1]。検証済みのスナップショットはv2026.5.12に同期されました。これは2026年5月14日に公開された安定版で、ドキュメント側の公開は同年5月17日です[1]。注目すべきは更新の規模です。v2026.5.7からv2026.5.12までの窓には、6,844コミットが含まれています[1]。短期間にこれだけ動くコードを、人間だけが追うのは難しい状況です。
v2026.5.12の変更点も具体的です。Amazon Bedrock、Slack、OpenShellサンドボックス、Anthropic Vertexなどのプロバイダ・プラグイン依存の外部化、WebChat自動スクロールモードの永続化、OpenAIのHTTPトークン上限処理などが挙がっています[1]。こうした変更を一つずつ把握するのは大変です。そこでこのドキュメントは、公開済みリリースだけを対象にすると明言しています。未リリースのmainブランチやベータ、将来の仕様は扱いません[1]。推測を書かず、検証済みの範囲だけを記す姿勢です。
ドキュメントの中心にあるのはAGENT_README.mdです。コードを変更する前に、AIエージェントへまず読ませるためのファイルです[1]。中身は実用的です。モジュールの依存マップは、変更の影響範囲を高・中・低のリスクレベルで分類します。メッセージのライフサイクル、ツール実行、cron、設定読み込みといった重要な処理は、正確なファイル連鎖で示されます[1]。「Xを変えたらYをテストせよ」という変更影響マトリクスや、PR前チェックリスト、「単純に見えてそうでない落とし穴」集まで揃った内容です[1]。
そして、このドキュメントの品質をAIモデル自身が採点しています。二つのモデルによる二重検証が行われ、Opusは8/10、MiniMax M2.5は9/10をつけました[1]。どちらも、コードレビューが約40%高速化するという推定を示しています[1]。さらに、参考ドキュメントのおかげでモジュール関係の理解とテスト対象の特定にかかる時間が大幅に減ったことを、両モデルが独立に確認したと説明されています[1]。AI向けに書かれた説明書を、別のAIが読んで効能を確かめる。開発のループそのものが、エージェント前提に組み替わり始めたようです。
なぜAI向けの説明書が要るのか。OpenClaw本体の性格を見ると納得できます。OpenClawは、Discord、iMessage、Slack、Teams、Telegram、WhatsAppなど20以上のチャンネルで利用者と接続するAIアシスタントです[2]。macOS、iOS、Android、Windows、Linux向けのネイティブアプリもあります[2]。1つのGatewayが、ノートPCの個人アシスタントにも、チーム共有の配備にもなります。違いは設定だけです[2]。Claude、Codex、ローカルモデルといった推論モデルはプラグインとして差し替え可能で、状態・メモリ・認証情報は自分のハードウェア上に置かれます[2]。管理は独立した501(c)(3)団体のOpenClaw Foundationが担い、有料プランもホステッドサービスもトークンもありません[2]。導入はインストーラで完結し、必要ならNode.jsのランタイムも準備します。npmで入れる場合はNode 24.16以上か26.1以上、推奨はNode 26です[2]。
しかし、開発が加速するほど、検証の目も厳しくなります。arXivには「A Systematic Security Evaluation of OpenClaw and Its Variants」と題する論文が現れ、OpenClawとその亜種を体系的に評価する動きが始まっています[3]。ScienceDirectにも「Security, privacy, and ethical risks in OpenClaw」という研究があります。素材では両論文の内容までは確認できません。ただ、自分のマシンで認証情報を扱い、複数のチャットにまたがって動くエージェントは、研究者やハッカーの関心を引きやすい存在のようです。本体側の説明も慎重です。プロンプトは自分が設定したモデルプロバイダとチャットプラットフォームに流れるだけで、既定では毎日のバージョンチェック以外で通信しない、としています[2]。匿名の機能統計はオプトインで、update.checkOnStart: falseという設定で両方を無効化できます[2]。アーキテクチャも「信頼できるGateway、信頼されない実行、コードで強制されるポリシー」という構造が示されています[2]。
ドキュメント側にも留意点があります。40%という数字は、採点したモデル自身による推定値です[1]。実測というより、モデルの自己評価に近いと考えるべきでしょう。また、このリポジトリは第三者による試みです。公式のものとは別に、clawdocs.orgのようなコミュニティドキュメントも存在します。情報の鮮度と範囲は、利用者側で確認する必要があります。
AIエージェントがコードを書き、AIが読む説明書を整備し、別のAIがその説明書を採点する。OpenClawをめぐるこの流れは、開発を支える資産が「人間向けの文書」から「エージェント向けの文書」へ広がり始めたことを示しています。6,844コミットという流れを追うには、両方の読者に効く説明書が要るのでしょう。40%という数字の正確さは、今後の実用の中で確かめられるはずです。それでも、エージェント開発の標準が変わろうとしている方向は、はっきり見えてきます。
RECENT COMMENTS