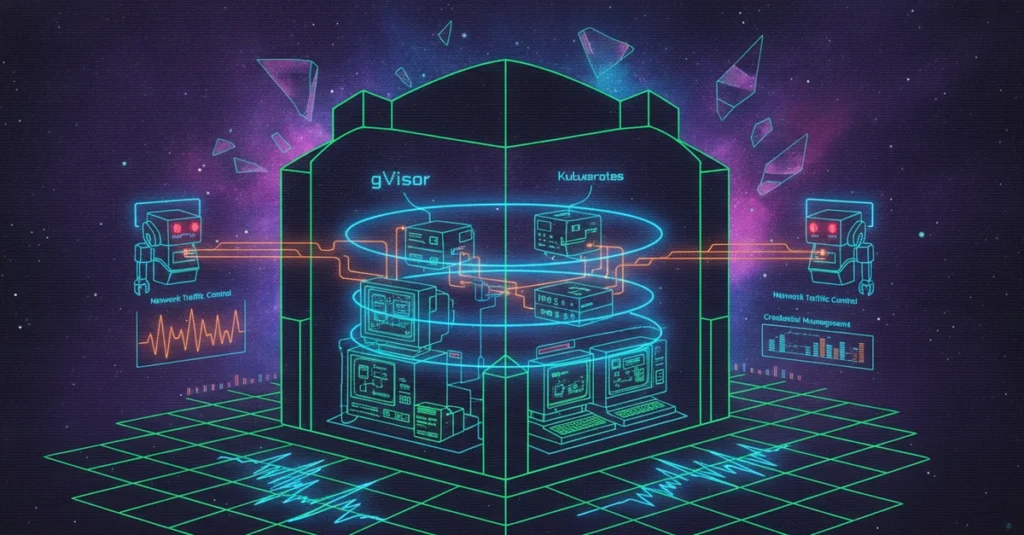
AIエージェントを安全に動かす「箱」づくりが、個人開発から大規模運用へ進んでいます。鍵となるのがgVisorです。アプリを外部から隔離するサンドボックス(安全な実行環境)技術です。Hacker Newsでは、gVisorでエージェントを隔離し、テックリードのふりをするというShow HN(同サイトの作品投稿枠)が投稿されました[1]。投稿は3ポイント、11コメントと小規模です[1]。それでもコメントでは、運用の細部が問われています[3]。前回は「守る」話が中心でした。今回は、失敗の処理と大規模検証を詳しく見ます。
注目したいのは、失敗の扱い方です。この仕組みでは、かんばんボードのカードがタスクになり、開始ボタンがLLMのループを回します。ボードからLLMへ仕事を押し出すのが、中心の設計です。ローカルモデルでは、ツール呼び出しの失敗、ループにはまり、推論サーバー側の問題が起きやすいといいます。自動リトライや期限切れ処理がないと、タスクが宙に浮いてしまいます[3]。使い捨て環境には、既存のワークボードは重すぎたという声もあります[3]。かんばんを単なる表示にせず、LLM停止時のイベントや冪等な再実行(何度やり直しても同じ結果になる実行)まで求める声もあります[3]。
同じ関心は、別の個人開発にもあります。ある人は、gVisorとKubernetesを組み合わせ、マルチエージェント管理を作りました。Kubernetesは、コンテナを管理する基盤です。この人は、gitの参照クローンへ切り替えたといいます。参照クローンとは、リポジトリの実データをコピーせず、元の保管場所を参照する複製方法です。ワークツリー(作業用の実ファイル一式)より安全だと考えています。ただし、利点がどれほどかは不明という声や、ワークツリーでも.git(履歴の管理フォルダ)を守れば十分では、という問いかけもあります。透明な外部通信プロキシ(通信の中継役)と資格情報の分離は、セットアップが面倒だったとも書かれています。gVisorの側からは、趣味のプロジェクトで使われていることへの歓迎コメントが出ています。
ここで規模が一段上がります。Tencentは、Agentic-RL(エージェントを強化学習で育てる手法)で、gVisorを既定のサンドボックスに採用しました。毎日数百万のサンドボックスを本番で動かしています[2]。背景には、SWE-benchのようなベンチマークがあります。エージェントが実リポジトリのバグを直す試験です。研究から実務へ移ったと書かれています[2]。エージェントは、依存解決、実行、テスト結果、修正の往復を繰り返します[2]。単にDockerが動く環境では不十分でした。求められたのは、カーネル(OSの核)が攻撃されうる箇所を狭めつつ、軽く、スケールしやすい箱です[2]。
Tencentは、二つの実行方式を74,000件並べて比較し、実行の正しさの差をほぼ埋めたといいます[2]。比べたのは、gVisor専用のrunscと、標準的なコンテナ実行方式のruncです。記事は、なぜgVisorか、なぜ手作業がスケールしないか、AIエージェントがどう解析するか、の三問を掲げています[2]。互換性の問題は全テストケースの約1.7%でした。AIエージェントに解析させ、実ワークロードから修正したといいます[2]。手作業での互換性検証はスケールしない、という問いも記事に挙がっています[2]。ただし、GPU対応、イメージ配布、クラスタスケジューリングは対象外です[2]。CPU中心のコード実行とテストに絞った内容です[2]。同じ記事は検索結果にも出ています。
Kubernetes側でも、エージェント実行を通常のPod(アプリの実行単位)ではなく、専用の中間領域として扱う動きがあります。Agent Sandboxは、SandboxやSandboxTemplateといったAPIで、短命な環境の作成、一時停止、安全な終了を管理します[4]。安定したIDや、必要なら永続ストレージも扱えます[4]。分離技術にはgVisorや、軽量VMで隔離するKata Containerを選べ、設定で指定します[4]。誤った提案や、もっともらしい設定、予期しない副作用が、動いているアプリへ及ぶリスクがあります[4]。エージェントがコードを直に本番へ触れず、テストやパッチ適用を箱の中で試せるのが利点です[4]。提案と実行の間に、意図的な緩衝帯を置く発想です[4]。関連する検索結果も挙がっています。
ただし、gVisorが万能に見えるわけではありません。検索結果では、軽量仮想マシン技術のFirecrackerやKataとの比較、E2BやModal、Dockerとの比較も出ています[5][7][8]。共有ノード上のエージェント層では、分離の強さ、起動の速さ、運用のしやすさで選び方が分かれるといいます[8]。gVisorは、アプリからOSへの要求(システムコール)を横取りします。仕組みの核は、OSの外側で動くカーネルです。ハードウェア仮想化より軽いと書かれています[4]。一方、互換性の穴は実際に1.7%だけ残っていたわけです[2]。起動時間やコストの具体的な比較数値は見つかりませんでした。Flash関連の話題もありません[5][7][8]。gVisorで安全にコード実行する個人プロジェクトも検索結果に挙がっています[5]。
今回の素材から見えるのは、gVisorが「守る箱」から「失敗を流す箱」へ変わっていることです。数百万規模の比較と1.7%の残存問題は、大規模運用では互換性検証を自動化すべきだと示しています[2]。個人開発でも、タスクの寿命、再試行、外部通信の管理が同じ問題として現れています[3]。比較の選択肢は増えましたが、核心は変わらないようです[5][7][8]。箱を作るだけでは終わりません。エージェントが失敗した後に、誰が、どこまで、どう直すか。そこが次の設計課題になっています。
引用ソース
- Hacker News Hacker News: Show HN: Cosplay as a tech lead, using gVisor to sandbox agents — https://github.com/SoftwareRenderer/MIKE
Show HN: Cosplay as a tech lead, using gVisor to sandbox agents
- Web記事 記事全文: Scaling Agentic-RL Sandboxes to the Millions with gVisor at Tencent — https://gvisor.dev/blog/2026/04/23/scaling-agentic-rl-sandboxes-to-the-millions-with-gvisor-at-tencent/
This article was contributed by Tencent. Yifeng Tan, Hua Liu, and Hui Chen are engineers at Tencent, responsible for the internal container infrastructure.
As LLMs evolve from chat interfaces to autonomous agents, buildi - HNコメント HNコメント: ow HN: Cosplay as a tech lead, using gVisor to sandbox agents — https://news.ycombinator.com/item?id=50137043
I've been looking for a basic harness that uses a kanban board for durable agent handoff. I'd resigned myself to using openclaw's work board, but for throwaway environments, it was a bit too heavy. I'
- Web記事 記事全文: Safe AI Agents on Kubernetes: Using Agent Sandbox with gVisor Isolation … — https://dev.to/msadlok/safe-ai-agents-on-kubernetes-using-agent-sandbox-with-gvisor-isolation-as-a-controlled-buffer-3h2n
In modern Kubernetes environments, AI agents are increasingly used to propose code fixes, implement new features, or perform operational tasks. Allowing an agent to act directly on a production cluster carries real risk:
- Web記事 Web検索: Agent Sandboxing: Firecracker, gVisor & Production Isolation – turion.ai — https://turion.ai/blog/agent-sandboxing-firecracker-gvisor-microvm-architecture/
Agent Sandboxing: Firecracker, gVisor & Production Isolation – turion.ai
- Web記事 Web検索: GitHub – ahir061/AgentSbx: Secure, gVisor-isolated code execution … — https://github.com/ahir061/AgentSbx
GitHub – ahir061/AgentSbx: Secure, gVisor-isolated code execution …
- Web記事 Web検索: 【2026年版】自律型AIエージェントの安全なコード実行環境・サンドボックス徹底比較:E2B vs Modal vs Docker … — https://qiita.com/agdexai/items/5f4753a5511a40d84e04
【2026年版】自律型AIエージェントの安全なコード実行環境・サンドボックス徹底比較:E2B vs Modal vs Docker …
- Web記事 Web検索: gVisor vs Kata vs Firecracker: 共有ノード上のエージェントレイヤー向けサンドボックス分離の選択 — https://bex.co/ja/blog/2026/09/22/gvisor-vs-kata-vs-firecracker-agent-sandbox-isolation
gVisor vs Kata vs Firecracker: 共有ノード上のエージェントレイヤー向けサンドボックス分離の選択
※ 本記事はAIにより、Reddit・Hacker News・5ch・Xトレンドの公開投稿・トレンドを軸に、その話題をWeb検索で深掘りして集めた一次情報(記事全文・HNコメント)を併せて自動生成されました。本文中の[n]は末尾の引用ソース番号です。内容の正確性は保証されません。引用先を必ずご確認ください。



RECENT COMMENTS