AIエージェントが自分でコードを書き、そのまま実行する時代になりました。問われるのは賢さだけではありません。コードを走らせる「床」の安全です。Hacker Newsでは、gVisorでエージェントを隔離する試みがShow HN(自作を公開する投稿)として出ています[1]。gVisorは、プログラムとOSの間に入り、危険な操作を検査してから通す隔離層です。投稿は3ポイント、11コメントと小規模です。それでも、話題の重心が「賢さ」から「安全な実行環境」へ移ったことがうかがえます。
背景には、生成コードをそのまま走らせる危険があります。ある解説記事は、2026年2月時点で、Docker/runcの隔離はAI生成コードに不十分という実務者の合意があると述べます[2]。Docker/runcは、アプリを包んで動かす標準的なコンテナ技術です。標準コンテナは、信頼できる仕事には向きます。しかしエージェントは、人間がレビューしていないコマンドやSQLを、その場で実行します。コードは確率的に生成され、同じ指示でも毎回違う結果になり得ます。実行せずにコードを検査する静的解析や事後レビューだけでは、安全を保証しにくいのです。
記事が挙げる候補は4つです[2]。標準コンテナは速い一方、隔離は弱い面があります。gVisorはOSへの要求を横取りして検査し、負荷は中程度です。Firecrackerは起動の速い小さな仮想マシンで、ハードウェアレベルで分離します。起動は125msです。WASMは、プログラムを閉じた環境で動かす軽量な実行方式です。負荷がほぼゼロで、あらかじめ能力を絞る設計です[2]。Kubernetes(コンテナを管理する基盤ソフト)では、agent-sandboxという仕組みが、ワークロード管理と隔離方式を切り離す標準になりつつあります[2]。FirecrackerとgVisorの生産環境向け解説も、検索結果に見えます[5]。実務では、速さ、分離の強さ、既存ツールとの相性を同時に比べる必要があります。
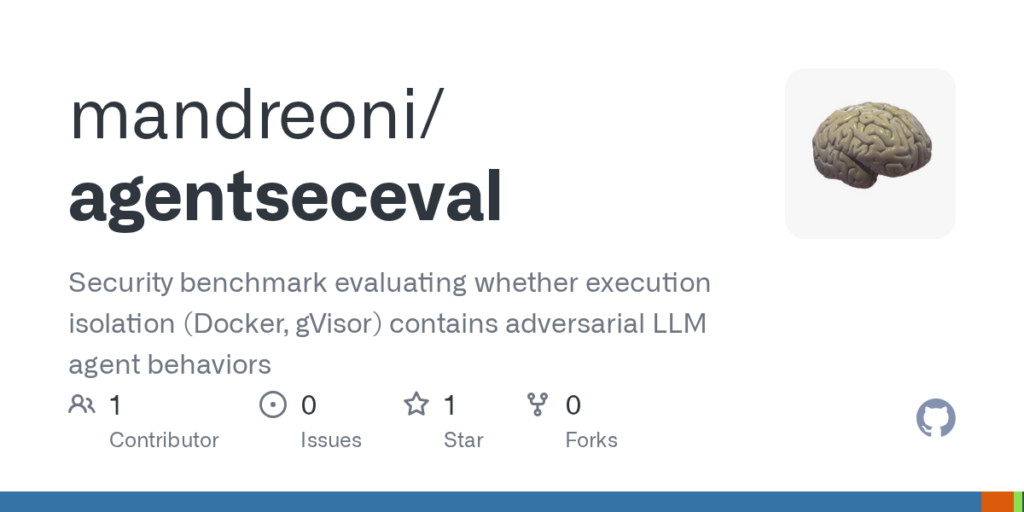
評価も始まっています。AgentSecEvalは、Docker、gVisor、WASMでLLMエージェントの敵対的行動を抑えられるかを測るベンチマークです[4]。手元のPCでLLMを動かすOllamaモデルを使い、複数の攻撃シナリオを定義しています[4]。プロンプト注入は、指示文に偽の命令を混ぜてAIを騙す攻撃です。ほかにも、ツール悪用、情報漏えい、サンドボックス脱出、メモリ汚染があります。サンドボックスとは、外に影響が出ないよう区切った実行環境です[4]。問いは4つあります。OSレベルで脱出をどれだけ防げるか。隔離を変えても、エージェント層攻撃の成功率は同じか。最強の隔離でも攻撃は残るか。そして、速度と成功率にどれだけ代償が生じるかです[4]。ただし素材には、攻撃成功率や遅延の実測値は見つかりませんでした。
数値で目立つのは、2025年のVeracode報告です。AI生成コードの45%がセキュリティテストに落ちました[2]。プロンプト注入の事例も報告されています[2]。記事は、実行隔離とエージェント層の脅威を分けて論じます[2]。コードが動く前の判断と、動いた後の境界は別の問題です。エージェント層の攻撃は、サンドボックスの外側でエージェントをだまします。実行隔離を強くしても、ツール選択や指示解釈の誤りは残ります。危険は悪意あるコードだけではありません。バグや誤解で、許可されたツールを悪用する場合もあります。外部APIを呼ぶときは、情報の扱い自体が境界の一部です[4]。
一方で、安全を重くすると使い勝手は落ちます。Firecrackerは125msで起動しても、会話型の操作では体感差になるかもしれません[2]。WASMは軽い半面、能力を先に絞る設計のため、既存のシェルやPythonをそのまま動かす用途には向きにくい面があります[2]。評価リポジトリも、隔離方式ごとの速度と成功率への代償を問いにしています[4]。セットアップが重いと、開発者は安全設定を後回しにしがちです。軽く速く動かしたいほど、既存ツールとの相性が壁になります。
もう一つの動きは、エージェントを端末内で動かす方向です。Hacker Newsには、AIエージェントが使えるオンデバイス会議文字起こしMeetCapのShow HNがあります[3]。1ポイント、0コメントと小さく見えます。それでも、音声データを外部に出さない需要を示しています。会議は機密が多く、エージェントに常駐させるほど不安は増えます。端末内実行なら、文字起こしをローカルで完結できます。2026年の比較記事でも、端末内とクラウドのプライバシー論が続いています[6][7]。クラウドなら更新や共有が楽です。端末内なら、データが外に出ない安心感があります。ただし端末内は、モデルの性能やメモリ、対応言語で差が出ます。プライバシーと実用性の間で、チームごとの選択が分かれそうです。
結局、エージェントの次の壁は、賢さより実行環境です。gVisorやFirecracker、WASMで外側を固め、端末内実行で内側の信頼も高めます。素材には具体的な比較数値が限られますが、125msや45%という数字は、安全設計が実務の中心になったことを示します[2][4]。Hacker Newsの小さな投稿と、検索結果に並ぶ記事が同じ方向を指しています[1][3][5][6][7]。どこで何をさせるかを決める設計が、品質と信頼を左右します。評価が進めば、どの隔離方式がどの用途に向くかの地図が描けるはずです。
引用ソース
- Hacker News Hacker News: Show HN: Cosplay as a tech lead, using gVisor to sandbox agents — https://github.com/SoftwareRenderer/MIKE
Show HN: Cosplay as a tech lead, using gVisor to sandbox agents
- Web記事 記事全文: AI Agent Sandboxing and Security Isolation: MicroVMs, gVisor, WASM, and … — https://zylos.ai/en/research/2026-04-04-ai-agent-sandboxing-security-isolation/
Executive Summary
Running AI agents in production means routinely executing code that no human has reviewed. The LLM generates a shell command, a Python snippet, or a SQL query — and the agent runtime runs it. The securi - Hacker News Hacker News: Show HN: MeetCap – Free on-device meeting transcription your AI agent can run — https://meetcap.seacen.dev/
Show HN: MeetCap – Free on-device meeting transcription your AI agent can run
- Web記事 記事全文: GitHub – mandreoni/agentseceval: Security benchmark evaluating whether … — https://github.com/mandreoni/agentseceval
AgentSecEval is a security benchmark that systematically evaluates whether execution isolation mechanisms — Docker standard containers, gVisor kernel-sandboxed containers, and WebAssembly (WASM) modules — actually contai
- Web記事 Web検索: Agent Sandboxing: Firecracker, gVisor & Production Isolation – turion.ai — https://turion.ai/blog/agent-sandboxing-firecracker-gvisor-microvm-architecture/
Agent Sandboxing: Firecracker, gVisor & Production Isolation – turion.ai
- Web記事 Web検索: Private Meeting Transcription 2026: On-Device Tools Compared – yaps.ai — https://www.yaps.ai/blog/meeting-transcription-privacy
Private Meeting Transcription 2026: On-Device Tools Compared – yaps.ai
- Web記事 Web検索: On-Device AI Transcription & Privacy Center (2026) – Geode — https://geodeclarity.com/article/on-device-ai-transcription/
On-Device AI Transcription & Privacy Center (2026) – Geode
- Web記事 Web検索: On-Device vs Cloud Transcription: The Privacy Tradeoff – Laxis — https://www.laxis.com/blog/on-device-vs-cloud-ai-transcription-privacy-2026/
On-Device vs Cloud Transcription: The Privacy Tradeoff – Laxis
※ 本記事はAIにより、Reddit・Hacker News・5ch・Xトレンドの公開投稿・トレンドを軸に、その話題をWeb検索で深掘りして集めた一次情報(記事全文・HNコメント)を併せて自動生成されました。本文中の[n]は末尾の引用ソース番号です。内容の正確性は保証されません。引用先を必ずご確認ください。



RECENT COMMENTS