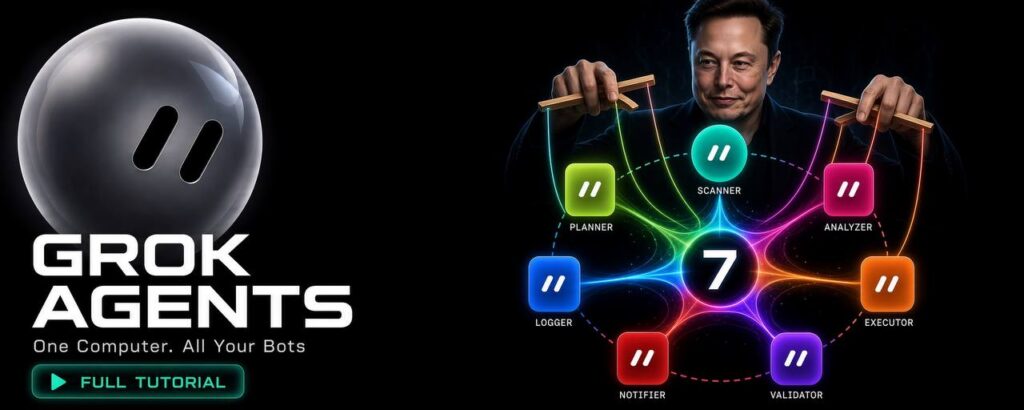
GrokBotを「賢いチャット」と捉えると、運用でつまずきます。xAIのGrok Botは、AIチームメイトの仕組みです。各ボットはクラウド上のコンピュータで動きます。実際のアプリやWebサイトにサインインし、作業を最後まで進めます [1]。単なる質問応答と違い、画面の向こうで仕事をする分だけ責任が重くなります。本記事は役割設計と承認停止の観点で最新動向を追跡し、数値の穴も確認します。
使える環境はSuperGrok Plus/Heavyです。Cursor Pro+/UltraやCursor Teamsも対象です。Cursorアカウントで認証し、macOS、Windows、iOS 18+で動きます [1]。手順はシンプルです。アプリを入れ、Sign in with Cursorでサインインします。NewからCreate new agentを選び、名前・役割・説明・アバターを設定します。役割説明の例もあります。たとえば週次のアカウント健康診断を引き受けます。そのうえで、顧客連絡やアカウント変更は承認なしでしない、という形です [1]。1アカウントで最大50体、グループチャットまで作れます [1]。この設定が、AIエージェントの役割を固定する土台です。
依頼の書き方にも型があります。画面は左にボット一覧、中央にチャット、右にAgent Computer(エージェント用クラウドPCの画面)です。ボットへは、同僚に書くように依頼します。強い依頼には、欲しい成果と情報源、制約を入れます。成果物形式と、承認で止まるタイミングも添えます [1]。推論(モデルが考える作業)だけで終わらせず、確認して止まる設計です。この型がないと、判断が広がりすぎます。成果物形式を先に決めれば、後からの直しは減ります。制約を明記すれば越境は減り、依頼のバージョン管理にも役立ちます。
重要な制約は、PCの共有です。同じアカウントの全ボットが、1台の永続クラウドPCを共有します。消えずに残るクラウド上のパソコンです。画面は別でも、ファイル・ブラウザセッション・ログインは共通です。xAIの公式文書は、別々のBotをセキュリティ境界にすべきでないと明記しています [1]。Agent Computerを開けば、作業をリアルタイムで見られます。パスワードや2FA(二段階認証)の入力が来たら、Take overで人間が操作します。CAPTCHA(ロボット確認)や支払い確認も同じです。完了後はI’m doneでボットに戻します。通常チャットにパスワードやワンタイムコードを送るのは危険です [1]。この承認停止を、チームのカルチャーにすることが大切です。
ボット管理は、Edit Profile、Duplicate、Hide、Deleteから行います。ただしDeleteが消すのは、プロフィール・会話・ルーチンだけです。共有PC上のファイルやログインは残ることがあります [1]。外部サービスのアクセスは、必ず別に取り消します。前回触れた点ですが、役割設計と組み合わせると意味が変わります。「消したつもり」が、エージェントの残存権限になるからです。
企業導入では、ネットワーク前提条件が効きます。TeamsではGrok Botが既定で有効です。管理者の操作なしで、全員が使える状態になります [2]。Privacy Mode (Legacy)や旧来プランでは無効のままです。Teamsには無効化スイッチがありません [2]。Enterpriseでは管理者が有効化します。Cursorダッシュボードから、全員またはグループ単位で権限を与えられます [2]。無効化しても、メンバーのコンピュータは消えません [2]。SCIM(ユーザー管理連携)利用組織では、既存ユーザーの招待のみです [2]。
社内ゲートウェイにも注意が要ります。ZscalerなどTLS検査プロキシ越しなら、Cursorのドメインを許可します。TLS検査プロキシは、通信を中継して確認する仕組みです。cursorvm.com配下で、サブドメインが入れ子になる形式も許可対象です [2]。送信元IPで制限する会社は、固定送信元IP(static egress IPs)を計画します [2]。許可範囲は最小に絞ります。セキュリティ審査者はGrok Bot security FAQから入るべきです [2]。メンバーは、承認モデルを先に読む必要があります [2]。
一方で、速度や完遂率(最後までやり切った割合)の具体値は、今回の素材にはありません。Grok 4.6や4.7のベンチマーク結果はあります。ベンチマークは性能比較です。ただし、エージェント運用の数値ではありません [3][4][5][6]。推論性能が良くても、共有PCと権限設計を誤れば事故になりやすいです。逆に、性能が控えめでも安全に運用できます。ここが、モデル評価と現場導入の差です。結論は、GrokBotの鍵は「賢さ」より「型」です。役割と依頼の型、Take overと共有PCの境界、企業ネットワーク設定が揃って、初めて安全に使えます。AIチームメイトは、便利さと危うさを同時に抱えています。まずは1体で、承認停止を明示した小さなタスクから試します。役割説明を1行足すだけでも、事故の入口は減ります。依頼の型をテンプレにすれば、再現性は上がります。企業では、既定で有効になる点を前提に、権限と停止点を設計したいところです。
引用ソース
- Web記事 記事全文: Full Tutorial Guide: Grok AGENTS – grokbot.sh — https://www.grokbot.sh/blog/full-tutorial-guide-grok-agents
Article
Job breakdowns
Grok Bot is xAI’s system of AI teammates. Each bot runs on a cloud computer, signs into real apps and websites, and completes work end-to-end.
The most important architectural fact
All bots on one - Web記事 記事全文: Grok Bot for teams and enterprises | SpaceXSI Docs — https://docs.x.ai/grok-bot/teams-and-enterprises
Grok Bot gives each person on your team standing Bots for everyday work: research, operations, documents, browsing, and automations. This page is for team and organization admins rolling Grok Bot out. Security reviewers
- Web記事 Web検索: Best xAI Grok Models (October 2026) — Ranked by Benchmark Data — https://benchlm.ai/best/xai-models
Best xAI Grok Models (October 2026) — Ranked by Benchmark Data
- Web記事 Web検索: Grok 4.6 Benchmarks: xAI's Flagship Model Performance — https://www.layer3labs.io/guides/grok-4-6-benchmarks
Grok 4.6 Benchmarks: xAI's Flagship Model Performance
- Web記事 Web検索: Grok 4 Benchmarks: Performance Analysis & Comparison — https://nexos.ai/blog/grok-4-benchmarks/
Grok 4 Benchmarks: Performance Analysis & Comparison
- Web記事 Web検索: Benchmarking Grok 4.7 | Artificial Analysis — https://artificialanalysis.ai/articles/benchmarking-grok-4-7
Benchmarking Grok 4.7 | Artificial Analysis
※ 本記事はAIにより、Reddit・Hacker News・5ch・Xトレンドの公開投稿・トレンドを軸に、その話題をWeb検索で深掘りして集めた一次情報(記事全文・HNコメント)を併せて自動生成されました。本文中の[n]は末尾の引用ソース番号です。内容の正確性は保証されません。引用先を必ずご確認ください。

RECENT COMMENTS